


Awareness Lösungen


Cyber Security Schulung
E-LearningIndividuelle E-Learning Entwicklung Awareness AkademieCyber Security LernreiseWebinarePhishing-Training Service
Unternehmen

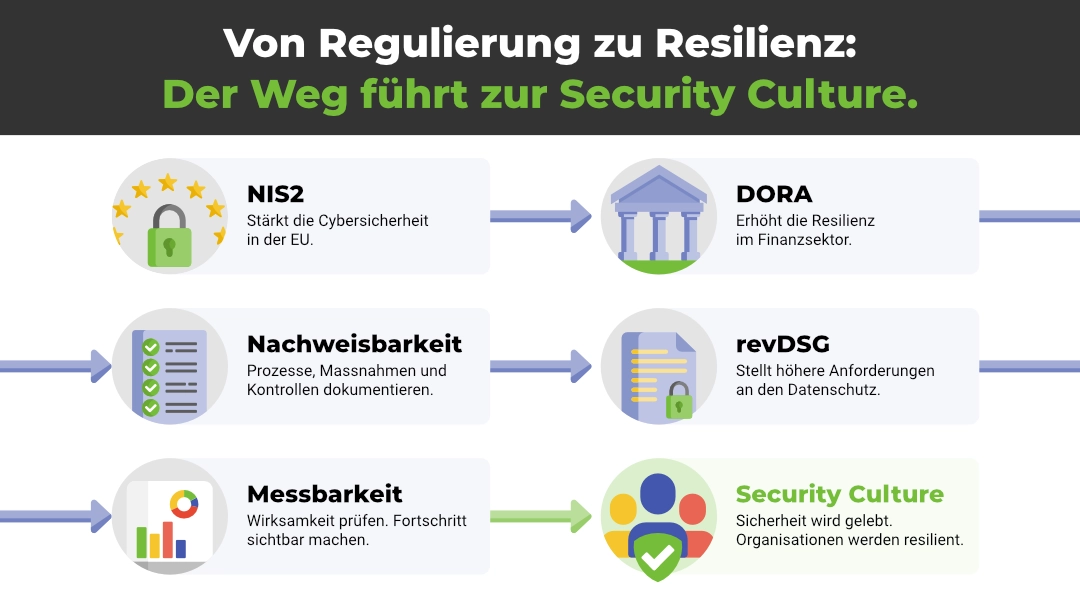
Die Langzeitdaten des Security Awareness Radar belegen diesen Zusammenhang eindrücklich. In der Periode 2019–2025 – genau jene Phase, in derNIS2, DORA und verwandte Regulierungen an Schlagkraft gewannen – sinkt der Anteil ungenügender Sicherheitskulturen auf nur noch 13 %, gegenüber 40 % in der Pionierphase 2004–2012.
Die drei Epochen der Sicherheitskultur aus der SAR-Studie zeigen den Wandel:
NIS2 stellt explizite Anforderungen an Organisationen in kritischen Infrastrukturen und darüber hinaus. Dazu gehören unter anderem:
Jede dieser Anforderungen korrespondiert mit einer oder mehreren Domänen des Security Awareness Radar: Schulung, Kommunikation, Organisationsstruktur, Vorbildfunktion und Problemmanagement. NIS2 ist damit kein rein technisches Regelwerk – es ist eine implizite Forderung nach messbarer Sicherheitskultur.
Die entscheidende Erkenntnis: Was nicht gemessen wird, kann nicht nachgewiesen werden. Und was nicht nachgewiesen werden kann, zählt im Compliance-Kontext nicht. Kulturmessung ist die Brücke zwischen dem gelebten Sicherheitsalltag und dem regulatorischen Nachweis.
Ein standardisiertes Messinstrument wie der Security Awareness Radar erfüllt dabei mehrere Funktionen gleichzeitig:
Der Shift, den NIS2 und verwandte Regulierungen erzwingen, ist letztlich ein kultureller: Sicherheit muss von einer reaktiven Risikovermeidung zu einer aktiven Steuerungsgrösse werden. Das ist genau das, was der Security Culture Code beschreibt – und wozu die Daten aus 20 Jahren Forschung die empirische Grundlage liefern.
Für Entscheidungsträger bedeutet das: Wer NIS2-konform sein will, muss Sicherheitskultur nicht nur leben, sondern auch belegen können. Die Messung ist dabei nicht das Ziel – sie ist der Ausgangspunkt für eine fundierte Steuerung.
Den vollständigen Bericht über 20 Jahre SAR und die Erkenntnisse daraus können Sie HIER kostenlos beantragen.

Formular, E-Mail, Telefon
Sie können ein kurzes Formular ausfüllen oder uns eine E‑Mail schicken. Wir melden uns innerhalb von zwei Werktagen bei Ihnen. Sie können uns auch direkt anrufen. Klicken Sie auf «Kontakt» und Sie erhalten alle notwendigen Kontaktdaten.


