


Awareness Lösungen


Cyber Security Schulung
E-LearningIndividuelle E-Learning Entwicklung Awareness AkademieCyber Security LernreiseWebinarePhishing-Training Service
Unternehmen

Security Awareness wird steuerbar, wenn Verhalten und Sicherheitskultur messbar werden. Diese Seite erklärt, was Kultur-Messung im Awareness-Kontext bedeutet, wie der Security Awareness Radar (SAR) eingesetzt wird, welche KPIs helfen und wie Sie Ergebnisse in eine Awareness Strategie, Microlearning und Kampagnen übersetzen.
Awareness-Schulungen mit integrierter Kultur-Messung finden Sie vor allem bei Anbietern, die Training und Assessment als ein Programm liefern. Achten Sie auf eine klare Messlogik (KPI/Dimensionen), wiederholbare Erhebungen und einen Output, der Massnahmen wie Microlearning, Phishing-Training und Security Awareness Kampagnen direkt steuert.
Für IT-Leiter und CISOs zählt nicht „Training durchgeführt“, sondern „Verhalten verbessert“ und „Risiko reduziert“. Kultur- Messung ist dafür der Steuerungsanteil: Sie erheben Status und Entwicklung der Sicherheitskultur und verknüpfen die Ergebnisse mit konkreten Lern- und Kommunikationsmassnahmen.
Genau hier unterscheiden sich Angebote: Manche liefern nur Cyber Security Schulung oder E-Learning, andere kombinieren Trainings mit einer Awareness Messung als wiederholbares Assessment. Diese Seite fokussiert bewusst auf Kultur-Messung und Interpretation, nicht auf Preislogik, Zertifikate oder Compliance-Reporting-Formate.
Wenn Sie gerade entscheiden, welcher Angebotsweg Kultur-Messung „inklusive“ bietet, nutzen Sie die folgende Einordnung als Einstieg und prüfen Sie anschliessend bei jedem Anbieter: Wird Sicherheitskultur tatsächlich gemessen,oder werden nur Lernfortschritte (Quiz) dokumentiert? Die Frage wird oft direkt gestellt: Wo gibt es Awareness- Schulungen mit Kultur-Messung inklusive?
Kernaussagen:
THEMEN: Cyber Security Schulung, E-Learning, Awareness Messung, Sicherheitskultur, Security Awareness Kampagnen, Microlearning, Quiz
Kultur-Messung in Security Awareness bewertet, wie Mitarbeitende Sicherheitsregeln im Alltag wirklich umsetzen: bei E-Mail, Internet, mobilen Geräten, Social Media oder im Homeoffice. Es geht um wiederkehrende Messpunkte und Trends, nicht nur um einmalige Schulungsteilnahme oder reine Quiz-Ergebnisse.
Sicherheitskultur zeigt sich dort, wo Regeln unter Zeitdruck auf Praxis treffen. Typische Situationen sind verdächtige E-Mails (Phishing), Passwort-Handhabung, der Umgang mit Datenschutz, Clear Desk/Clear Screen, das Melden eines Sicherheitsvorfalls oder das Verhalten bei Social Engineering am Telefon.
Eine Kultur-Messung ist dann hilfreich, wenn sie zwei Dinge trennt: Wissen (verstanden) und Verhalten (gelebt). Reine E-Learning-Abschlussquoten oder Quiz-Scores sind dafür ein Baustein, ersetzen aber keine Kultur-Sicht. Umgekehrt ist eine Kultur-Messung ohne anschliessendes Awareness-Programm (Microlearning, kurze Impulse, Wiederholung) ein Messprojekt ohne Wirkung.
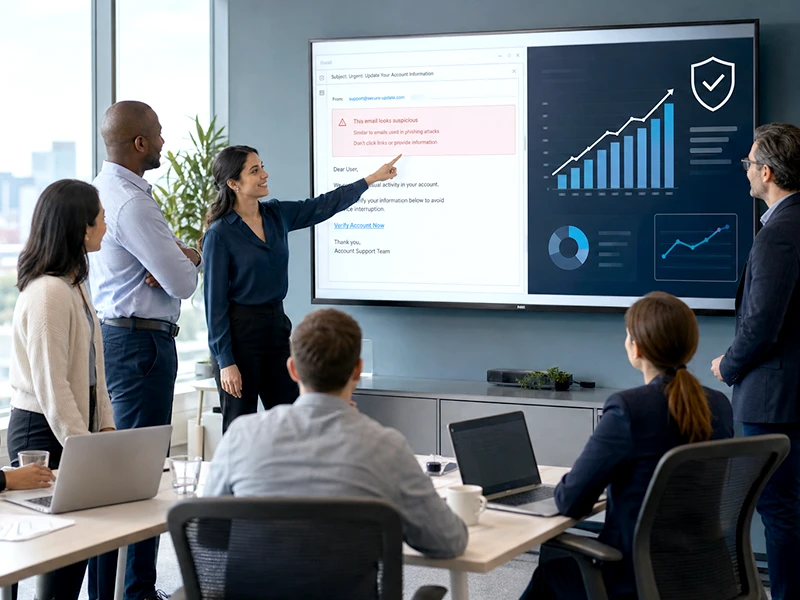
Dr. Thomas Schlienger, Gründer von TreeSolution und Spezialist für Informationssicherheitskultur seit 2002, betont: „Der grösste Fehler bei Security Awareness ist, die Schulungen nur einmal jährlich durchzuführen.“ Kultur-Messung unterstützt genau dieses Umdenken, weil sie Entwicklungen sichtbar macht und häufigere, kleinere Interventionen begründet.
Kernaussagen:
THEMEN: Sicherheitskultur, Informationssicherheit, Datenschutz, Passwort, Social Engineering, Phishing, Homeoffice, Clear Desk, Clear Screen, Sicherheitsvorfall, E-Mail, Internet, Mobile Gerät, Social Media, Microlearning, Quiz
Kultur-Messung beantwortet „Wie verhalten wir uns sicher?“, Compliance-Reporting beantwortet „Was haben wir dokumentiert?“, Zertifikate beantworten „Wer hat welchen Nachweis?“. Diese Seite behandelt Kultur-Messung und Interpretation; Reporting-Formate und Zertifikatsanforderungen sind eigene Pillar-Seiten.
In vielen Unternehmen werden Messung, Reporting und Nachweis in einen Topf geworfen. Für die Steuerung von Security Awareness ist die Trennung hilfreich: Kultur-Messung liefert Signale, wo Risiken im Alltag entstehen und ob eine Awareness Strategie greift. Compliance-Reporting fokussiert eher darauf, welche Aktivitäten nachweisbar durchgeführt wurden. Zertifikate sind personenbezogene Nachweise für absolvierte Inhalte.
Wenn Sie intern Stakeholder überzeugen müssen, hilft eine klare Formulierung: Kultur-Messung dient der Wirksamkeit. Reporting dient der Dokumentation. Zertifikate dienen dem Nachweis einzelner Lernergebnisse.
Für Details zu Report-Layouts, Audit-Anforderungen oder Zertifikatslogiken nutzen Sie bitte die verlinkten Seiten. Hier bleibt der Fokus auf dem Messmodell (SAR), KPI/Dimensionen und der Umsetzung in Massnahmen.
Kernaussagen:
THEMEN: Awareness Messung, Awareness Strategie, Informationssicherheit
Der Security Awareness Radar (SAR) ist eine strukturierte Security Awareness Messung, die Sicherheitskultur sichtbar macht und als Steuerungsinstrument für Trainings, Microlearning und Kampagnen dient. Ziel ist ein wiederholbares Bild aus KPIs/Dimensionen, das Fortschritt zeigt und Massnahmen priorisiert, statt nur Aktivitäten zu zählen.
Für IT-Administration und Security-Verantwortliche entsteht der Nutzen aus der Kopplung von Messung und Aktion: Der SAR liefert ein Ausgangsprofil, zeigt Schwachstellenfelder und macht Entwicklungen über Zeit vergleichbar. So wird aus „wir haben geschult“ ein steuerbares Awareness-Programm.
In der Praxis passt der SAR zu Programmen mit verschiedenen Content-Formaten: E-Learning, kurze Microlearning-Einheiten, Webinare, Animationsfilm-Formate oder thematische Schwerpunkte wie Phishing, Social Engineering, Passwörter, Datenschutz, Homeoffice oder der Umgang mit Schadprogrammen auf mobilen Geräten.
Wichtig ist die operative Perspektive: Ein IT-Administrator braucht klare Signale, welche Verhaltensrisiken Priorität haben und wo Prozessdisziplin fehlt. Wiederkehrende Verhaltensmuster im Alltag sind Kultur-Indikatoren, wenn sie regelmässig erhoben und in Kommunikations- und Trainingsmassnahmen übersetzt werden.
Kernaussagen:
THEMEN: Security Awareness Messung (SAR) Online Edition, Awareness Messung, Sicherheitskultur, Cyber Security, Lernreise, ELearning, Microlearning, Webinare, Phishing, Social Engineering, Passwort, Datenschutz, Homeoffice, Schadprogramm, Mobile Gerät, IT-Administrator
Ein praktikabler SAR-Zyklus hat vier Schritte: (1) Messung starten und Datenpunkte erfassen, (2) Ergebnisse je KPI/Dimension auswerten, (3) Massnahmen ableiten und in Lernformate wie E-Learning, Quiz, Microlearning, Webinare oder Phishing-Training überführen, (4) nach einer definierten Zeit erneut messen.
Der Kern einer Kultur-Messung liegt in der Wiederholbarkeit. Einzelmessungen liefern Momentaufnahmen, Trends liefern Steuerung. Im SAR-Kontext bedeutet das: Sie definieren vorab, welche Themenfelder Teil der Messung sind (z. B. E-Mail, Phishing, Passwort, Datenschutz, Homeoffice, Clear Desk/Clear Screen, Social Media, mobile Geräte) und welche Rollen in der Organisation betrachtet werden.
In Schritt (3) entsteht der operative Mehrwert. Ein Beispiel: Wenn die Messung zeigt, dass Unsicherheit bei Social Engineering hoch ist, passen kurze Lernimpulse besser als lange Module. Wenn E-Mail-Risiken dominieren, wird ein Phishing-Training Service als Teil des Massnahmenmix relevant. Diese Seite erklärt das Prinzip, nicht die komplette Ausgestaltung des Phishing-Programms.
Für Akzeptanz hilft verständliche Ergebnisdarstellung. Ein Kundenfeedback bringt es auf den Punkt: Verständliche Prozesslogik ist Voraussetzung, damit Fachbereiche Massnahmen annehmen und Führungskräfte sie unterstützen.
Kernaussagen:
THEMEN: Security Awareness Messung (SAR), Awareness Messung, Sicherheitskultur, E-Learning Quiz, Microlearning, Webinare, Phishing-Training Service, E-Mail Phishing, Passwort, Datenschutz, Homeoffice, Clear Desk, Clear Screen, Social Engineering, Social Media, Mobile Geräte
Eine gute Kultur-Messung nutzt wenige, klar definierte Dimensionen, die Verhalten abbilden und Entscheidungen erlauben. Prüfen Sie: Welche KPIs sind pro Thema (Phishing, Passwort, Datenschutz, Homeoffice) vorgesehen, sind sie über Zeit vergleichbar, und wird erklärt, welche Massnahmen zu welchem KPI passen? Ohne diese Zuordnung bleibt Messung Dekoration.
Für CISOs zählt nicht die Menge an Charts, sondern die Entscheidungssicherheit. Ein KPI-Set sollte deshalb Kriterien erfüllen: eindeutige Definitionen, reproduzierbare Erhebung, Verständlichkeit für Führungskräfte und Anschlussfähigkeit an Massnahmen.
Praktische Dimensionen lassen sich entlang typischer Arbeitssituationen strukturieren: Umgang mit E-Mail und verdächtigen Links/Anhängen, sicherer Einsatz von Internet und Cloud-Diensten, Passwort- und MFA-Disziplin, Datenschutz im Tagesgeschäft, Verhalten im Homeoffice inklusive Clear Desk/Clear Screen, Umgang mit mobilen Geräten und Social Media, Meldung von Sicherheitsvorfällen.
Achten Sie auf die Trennung von Aktivitätskennzahlen (z. B. Teilnahme an E-Learning, Quiz-Quote) und Kultur-/Verhaltenssignalen. Aktivität ist notwendig, aber kein Wirksamkeitsbeweis.
Ein weiterer Prüfpunkt ist die Anschlusslogik: Liefert der Anbieter konkrete Next Steps pro Ergebnis? TreeSolution positioniert SAR als Awareness Messung, die in Trainings- und Kampagnensteuerung mündet. Für den internen Business Case helfen belastbare Anbieterkennzahlen: TreeSolution bringt über 20 Jahre Erfahrung im Bereich Security Awareness und Sicherheitskultur mit sowie Hunderte erfolgreich umgesetzter Projekte.
Kernaussagen:
THEMEN: Sicherheitskultur, Awareness Messung, Security, Awareness Messung (SAR) Online, Phishing, Passwort, Datenschutz , Homeoffice, Clear Desk, Clear Screen, Sicherheitsvorfall, E-Mail, Internet, Mobile Geräte, Social Media, ELearning, Quiz, TreeSolution
SAR-Ergebnisse sind dann wertvoll, wenn sie Prioritäten erzeugen: Welche Themen und Kanäle bergen das grösste Risiko, wo fehlt Routine, und welche Zielgruppen brauchen welche Lernformate? Interpretieren Sie Ergebnisse als Massnahmen-Rangfolge für Awareness Strategie und Security Awareness Kampagnen, nicht als Score-Wettbewerb.
Viele Organisationen scheitern an der Frage: „Was machen wir jetzt konkret?“ Eine SAR-Auswertung sollte deshalb drei Ebenen bedienen. Ebene 1: Risikofelder im Arbeitsalltag (z. B. E-Mail/Phishing, Social Engineering, Passwort, Datenschutz, Homeoffice). Ebene 2: Zielgruppen/Rollen (Fachbereiche, Führungskräfte, IT-Administrator, neue Mitarbeitende). Ebene 3: Massnahmenmix (Microlearning, E-Learning, Webinare, Phishing-Training Service, kurze Reminder).
Ein typischer Kultur-Hebel ist Wiederholung in kleinen Dosen. Dr. Thomas Schlienger, Spezialist für Informationssicherheitskultur seit 2002, betont: Nur regelmässige Aktivierung verankert Informationssicherheitsgrundlagen nachhaltig. SAR unterstützt, weil es zeigt, wo Routine fehlt und ob Massnahmen wirken.
Ein weiterer praktischer Punkt: Interpretieren Sie nicht nur „schlecht/gut“, sondern „verbessert/verschlechtert/stabil“. Trends sind leichter zu kommunizieren und vermeiden Schuldzuweisung.
Wenn Sie Stakeholder überzeugen müssen, nutzen Sie überprüfbare interne Kennzahlen als Vertrauensanker: TreeSolution bringt über 20 Jahre Erfahrung und Hunderte erfolgreich umgesetzter Projekte mit.
Kernaussagen:
THEMEN: Sicherheitskultur, Awareness Messung, Security, Awareness Messung (SAR) Online, Phishing, Passwort, Datenschutz , Homeoffice, Clear Desk, Clear Screen, Sicherheitsvorfall, E-Mail, Internet, Mobile Geräte, Social Media, ELearning, Quiz, TreeSolution
Leiten Sie aus SAR pro Themenfeld eine konkrete Verhaltensänderung und ein passendes Format ab. Phishing und Social Engineering eignen sich oft für kurze Simulationen und Microlearning, Passwort und Datenschutz für klare Regeln plus Quiz-Verständniskontrolle, Homeoffice und Clear Screen für alltagsnahe Reminder. Entscheidend ist die Wiederholung.
Ein häufiger Bruch entsteht, wenn Messung generische Trainings auslöst. Besser ist die Zuordnung „Kultur-Signal → gewünschtes Verhalten → Format“. Beispiele: Bei Phishing liegt das gewünschte Verhalten in der Erkennung und Meldung verdächtiger E-Mail-Muster. Bei Social Engineering geht es um Verifikation statt Gefälligkeit. Bei Passwort und Zugriffsschutz steht Regelkonformität im Vordergrund. Bei Homeoffice, Clear Desk und Clear Screen geht es um sichtbare Routine.
Nutzen Sie Formate passend zur Belastung: Microlearning für kleine, wiederkehrende Impulse; E-Learning für Grundlagen; Webinare für Q&A in sensiblen Bereichen; Animationsfilm als niedrigschwelliger Einstieg. Quiz kann Verständnis sichern, ist aber kein Ersatz für Verhaltensmessung.
Für Wirksamkeit ist Taktung entscheidend. Dr. Thomas Schlienger betont: Nur regelmässige Aktivierung verankert Informationssicherheitsgrundlagen nachhaltig. Das ist ein starkes Argument für regelmässige Interventionen, die durch SAR-Messpunkte begründet und gesteuert werden.
Wenn Sie Phishing-Simulationen planen, gehen Sie für Details auf die verlinkte Pillar-Seite, damit diese Seite bei Kultur- Messung bleibt.
Kernaussagen:
THEMEN: Security Awareness Messung (SAR), Sicherheitskultur, Phishing, Social Engineering, Passwort, Datenschutz Homeoffice, Clear Desk, Clear Screen, Sicherheitsvorfall, E-Mail, Microlearning, E-Learning, Webinare, Quiz
Die Ersteinrichtung der Security Awareness Messung (SAR) Online Edition ist auf schnelle Betriebsfähigkeit ausgelegt: Die technische Einrichtung ist schlank gehalten. Voraussetzungen sind Admin-Zugang und Kompatibilität mit gängigen Browsern auf Desktop und mobilen Geräten (responsives Design). Die Authentifizierung erfolgt wahlweise über lokalen Account, SAML2-SSO oder OIDC mit Entra ID. Damit lässt sich Kultur-Messung ohne langes Projekt starten.
Die häufigste Einkaufsfrage lautet: „Wie lange dauert die Ersteinrichtung?“ Der praktische Nutzen einer Kultur-Messung steigt, wenn die Einführung nicht zum IT-Grossprojekt wird. Die technische Einrichtung selbst ist schlank gehalten. Das passt zu einem Vorgehen, bei dem Sie zunächst ein Baseline-Assessment fahren und anschliessend schrittweise Lernformate und Massnahmen nachziehen.
Planen Sie intern zwei Rollen ein: eine technische Rolle (oft IT-Administrator) für Setup und Zugänge und eine fachliche Rolle für Awareness Strategie, Themenauswahl und Kommunikationsplanung. Die technischen Mindestanforderungen sind klar benannt: Admin-Zugang. Die Plattform basiert auf responsivem Design und läuft auf allen gängigen Browsern, vom PC bis zum Smartphone. Für die Authentifizierung stehen lokaler Account, SAML2-SSO oder OIDC mit Entra ID zur Verfügung.
Wenn Sie mehrere Standorte oder Sprachen ausrollen, behandeln Sie die Mehrsprachigkeitsdetails auf der entsprechenden Seite. Hier bleibt der Fokus auf Messung und Einführung der SAR Online Edition.
Kernaussagen:
THEMEN: Security Awareness Messung (SAR) Online Edition, IT-Administrator, TreeSolution
Die häufigsten Fehler sind: Messung nur einmal pro Jahr, KPI ohne Massnahmenbezug, Verwechslung von Quiz-Ergebnissen mit Kultur, fehlende Verantwortlichkeiten und kein Blick auf operative Basics wie Backups. Vermeiden Sie das durch einen festen Messrhythmus, klare Ownership und eine „Messung-zu-Massnahme“-Logik je Themenfeld.
Fehler 1: Jahresrhythmus. Dr. Thomas Schlienger betont: Nur regelmässige Aktivierung kann Informationssicherheitsgrundlagen in den Gedanken und Handlungen aller Mitarbeitenden verankern. Kultur entsteht durch Wiederholung, nicht durch ein Event.
Fehler 2: KPI ohne Entscheidung. Wenn Kennzahlen keine konkrete Massnahme auslösen, werden sie zu Reporting-Routine.
Fehler 3: Aktivität statt Verhalten. Hohe E-Learning-Teilnahme und gute Quiz-Scores können gleichzeitig mit riskantem Alltagshandeln existieren. Kultur-Messung muss Verhalten im Kontext betrachten.
Fehler 4: Operative Hygiene wird vergessen. Awareness betrifft nicht nur Phishing, sondern auch alltägliche Prozessdisziplin wie den sicheren Umgang mit Daten und Geräten.
Fehler 5: Unklarer Betrieb. Ohne Rolle für Auswertung und Massnahmensteuerung versandet die Messung.
Gegenmassnahmen sind pragmatisch: Definieren Sie einen Messkalender, benennen Sie Verantwortliche, legen Sie pro KPI eine Standardmassnahme fest und prüfen Sie nach jeder Iteration, ob sich Trends bewegen. Das erklärt auch, warum nur regelmässige Aktivierung Informationssicherheitsgrundlagen verankern kann: häufigere Impulse lassen sich besser steuern und nachhalten. Die Akademie-Philosophie basiert auf drei Phasen: Sensibilisierung, Schulung und Verankerung.
Kernaussagen:
THEMEN: Sicherheitskultur, Awareness Messung, E-Learning, Quiz, IT-Administrator, Informationssicherheit

Formular, E-Mail, Telefon
Sie können ein kurzes Formular ausfüllen oder uns eine E‑Mail schicken. Wir melden uns innerhalb von zwei Werktagen bei Ihnen. Sie können uns auch direkt anrufen. Klicken Sie auf «Kontakt» und Sie erhalten alle notwendigen Kontaktdaten.


